🔐 Що лежить у твоєму цифровому сейфі?
Уявіть, що ваш цифровий світ — це сейф. У ньому зберігаються найцінніші речі:
- 🔑 паролі від Google, Telegram, Instagram;
- 📸 фото та особисті переписки;
- 💳 гроші на банківській картці;
- 📁 документи в хмарному сховищі.
Сейф має стіни, замок і код. Здається, що він надійний. Але зловмисники щодня намагаються його відкрити — і часом їм це вдається.
На цьому уроці ми розберемо чотири типи загроз, з якими стикається кожен користувач Інтернету:
- Шкідливе програмне забезпечення — непрохані гості, які прокралися в сейф.
- Публічний Wi-Fi — коли ви відчиняєте двері сейфа на вулиці, і будь-хто може зазирнути.
- Загрози здоров’ю — коли ви так довго сидите біля сейфа, що забуваєте про реальне життя.
- Авторське право — коли ви берете чужу річ із сейфа і видаєте її за свою.
Для кожної загрози ми подивимося на реальний випадок зі світу — щоб побачити, як це відбувається насправді, а не лише в теорії.
❓ Поміркуйте: які три найцінніші речі ви зберігаєте в Інтернеті? Що станеться, якщо вони потраплять до чужих рук?
🦠 Шкідливе програмне забезпечення: непрохані гості
Перша загроза — це шкідливе програмне забезпечення. Уявіть, що у ваш сейф якимось чином пролізли непрохані гості. Вони не сидять тихо в кутку — вони нишпорять по полицях, крадуть речі, ламають замки, а іноді й підпалюють сейф зсередини.
📖 ОЗНАЧЕННЯ
Шкідливе програмне забезпечення (від англ. malware — скорочення від malicious software, «зловмисне програмне забезпечення») — це будь-яка програма, створена для того, щоб:
- отримати несанкціонований доступ до вашого комп’ютера;
- викрасти або пошкодити ваші дані;
- завдати шкоди комп’ютеру або мережі.
Які бувають шкідливі програми
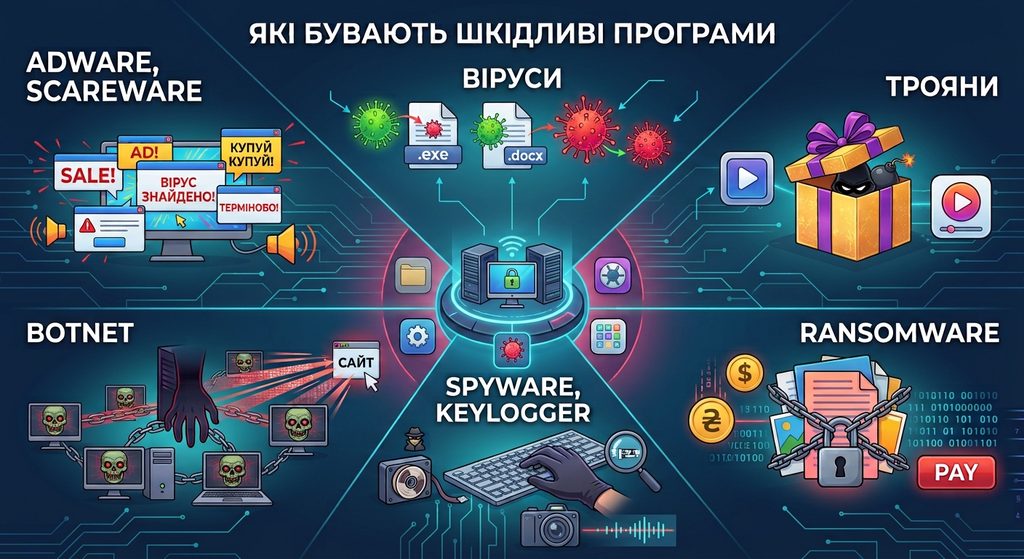
Шкідливі програми різняться за тим, як вони діють і яку шкоду завдають. Розберімо основні категорії — через метафору «непроханих гостей».
| Тип | Хто це | Що робить |
|---|---|---|
| 🦠 Віруси | «Мікроби» | Прикріплюються до інших програм і розмножуються самі, заражаючи все навколо |
| 🐴 Трояни | «Подарунок із сюрпризом» | Програма виглядає корисною, але всередині ховається шкідливий код |
| 💰 Ransomware | «Викрадач із викупом» | Шифрує файли й вимагає гроші за розшифрування |
| 🕵️ Spyware, Keylogger | «Шпигуни» | Збирають інформацію про вас, записують натискання клавіш (включно з паролями) |
| 🤖 Botnet | «Зомбовані комп’ютери» | Заражений комп’ютер стає частиною мережі для атак на інші сайти |
| 📢 Adware, Scareware | «Нав’язливі торговці» | Показують рекламу, лякають фальшивими повідомленнями про віруси |
🔴 Реальні випадки: як це відбувалося насправді
📅 ВИПАДОК №1 — WannaCry, травень 2017 року
Що сталося. За кілька днів вірус-вимагач заразив понад 200 000 комп’ютерів у 150 країнах світу. Це не була атака на конкретну установу — вірус поширювався сам, заражаючи всі вразливі комп’ютери на своєму шляху.
Серед постраждалих — лікарні у Великій Британії, залізниці в Німеччині, університети в Китаї, кінотеатри в Південній Кореї, поліція в Індії, нафтові компанії та телекомунікаційні оператори по всьому світу. У Британії NHS скасувала майже 20 000 прийомів і операцій.
Як це сталося. Вірус використовував вразливість у старій версії Windows, яку багато організацій не оновили вчасно.
📌 Урок: не ігноруйте оновлення системи. Те, що здається дрібним оновленням, може закрити «дірку», через яку зловмисники потрапляють у ваш сейф.
📅 ВИПАДОК №2 — NotPetya, червень 2017 року
Що сталося. Через місяць після WannaCry стався ще потужніший напад. Вірус NotPetya був замаскований під програму-вимагача, але насправді не просто шифрував файли, а знищував їх. Його метою було не отримання викупу, а повне руйнування даних.
За кілька годин вірус заразив понад 65 країн. Найбільше постраждали Україна (75% усіх заражень), а також Росія, Данія, США, Німеччина. Серед постраждалих — «Роснефть», данська Maersk, американський Merck, французький Saint-Gobain і британська WPP.
Як це сталося. Вірус потрапив через оновлення популярної в Україні бухгалтерської програми M.E.Doc. Коли компанії завантажували оновлення, разом із ним отримували й вірус. У компанії Maersk зараження поширилося мережею за 7 хвилин — 49 000 комп’ютерів і 3 500 серверів вийшли з ладу. Порти в десятках країн зупинилися. Загальні збитки — понад 10 мільярдів доларів.
📌 Урок: навіть оновлення програм може бути зброєю. Компанію Maersk врятували резервні копії та те, що дані на одному сервері випадково залишилися неушкодженими.
🛡️ Як захиститися
Щоб ваш сейф не став домівкою для непроханих гостей, дотримуйтеся цих правил:
📋 ПАМ’ЯТКА: ШІСТЬ ПРАВИЛ ЗАХИСТУ
1️⃣ Використовуйте антивірус
Він не дає стовідсоткової гарантії, але зупиняє більшість відомих загроз.
2️⃣ Читайте умови встановлення
Часто шкідливі програми встановлюються «у комплекті» з чимось іншим — про це написано дрібним шрифтом.
3️⃣ Перевіряйте автозавантаження
Якщо незнайома програма запускається разом із системою — це підозріло.
4️⃣ Перевіряйте розширення браузера
Зайві розширення можуть стежити за вами або показувати рекламу.
5️⃣ Робіть резервні копії
Якщо вірус зашифрує файли, копія врятує вас від втрати даних.
6️⃣ Не завантажуйте «зламані» програми
Сумнівні сайти часто розповсюджують віруси разом із «безкоштовним» софтом.
📡 Публічний Wi-Fi: сейф на вулиці
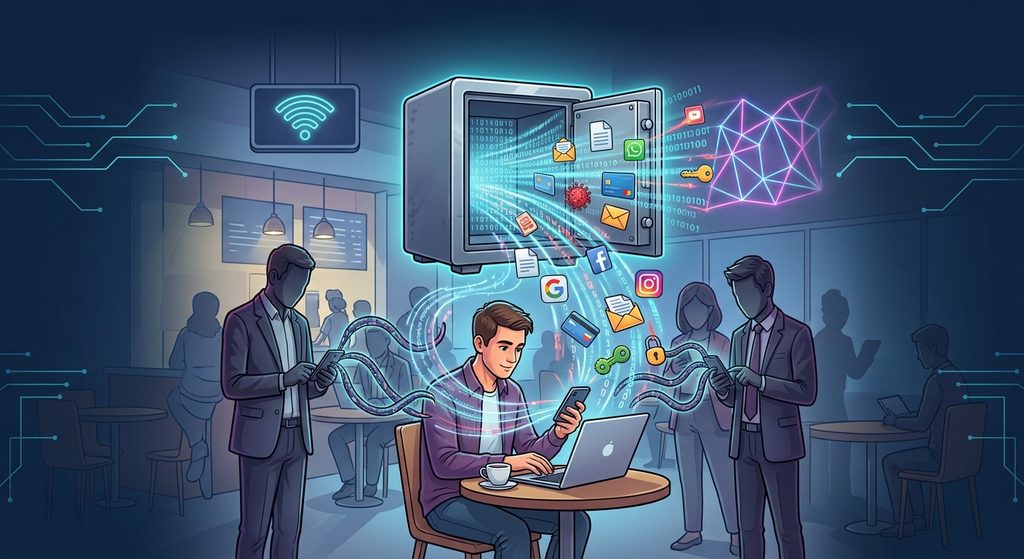
Уявіть, що ви винесли свій сейф на вулицю — у кафе, торговий центр, аеропорт. Ви відкриваєте його, щоб дістати щось потрібне. Але навколо — десятки незнайомих людей, і хтось із них може зазирнути всередину.
Саме так працює публічний Wi-Fi. Це зручно: безкоштовний інтернет у кафе, готелі, транспорті. Але водночас — небезпечно.
📖 Публічний Wi-Fi — це відкрита бездротова мережа, доступна будь-кому в межах її покриття. Вона не має пароля, тому приєднатися може будь-хто — зокрема й зловмисник.
Які загрози
Що може статися, коли ви підключаєтесь до публічної мережі:
| Загроза | Що це означає |
|---|---|
| 🔍 Збір даних про пристрій | Зловмисник бачить, які пристрої підключені, які в них є відкриті файли, папки, принтери. |
| 👁️ Перехоплення трафіку | Якщо з’єднання не зашифроване, зловмисник бачить, які сайти ви відвідуєте та які дані вводите. |
| 🔑 Крадіжка паролів | Через незахищену мережу можна викрасти логіни й паролі, які ви вводите. |
| 🎭 Підроблена мережа | Шахраї створюють мережу з назвою, схожою на справжню: «THOMSON» замість «THOMPSON». Користувач підключається до неї, думаючи, що це Wi-Fi кафе, а насправді — пастка. |
🔴 Реальний випадок: атака на Colonial Pipeline (2021)
📅 ВИПАДОК — Colonial Pipeline, травень 2021 року
Що сталося. У травні 2021 року хакери зламали Colonial Pipeline — найбільший нафтопровід США, який постачає пальне на все Східне узбережжя країни. Компанія сама зупинила всю систему, щоб вірус не поширився далі. Пальне не доставлялося, ціни на бензин різко зросли, у кількох штатах ввели надзвичайний стан. Хакери вкрали 100 гігабайтів даних і вимагали 4,4 мільйона доларів викупу.
Як це сталося. Зловмисники увійшли до системи компанії через один старий пароль від VPN. Цей пароль співробітник використовував на кількох різних сайтах, і колись його вже злили в мережу. Хакери просто знайшли його в базі викрадених паролів і скористалися.
Як захищалися. ФБР втрутилося й повернуло частину викупу. Компанія повністю перебудувала свою систему безпеки.
📌 Урок: не використовуйте один пароль для різних сервісів і обов’язково вмикайте двоетапну аутентифікацію.
🛡️ Як захиститися
Якщо ви підключаєтесь до відкритої мережі, дотримуйтеся цих правил:
📋 ПАМ’ЯТКА: П’ЯТЬ ПРАВИЛ БЕЗПЕКИ В ПУБЛІЧНОМУ WI-FI
1️⃣ Не вводьте важливі паролі
Не заходьте в банкінг або пошту через відкриту мережу. Ці дані можуть перехопити.
2️⃣ Не робіть покупок онлайн
Дані банківської картки, введені через публічний Wi-Fi, можуть потрапити до шахраїв.
3️⃣ Використовуйте VPN
VPN шифрує трафік, тому навіть якщо дані перехоплять — прочитати їх не вдасться.
4️⃣ Вимкніть автопідключення
Пристрій може «підчепити» мережу, створену зловмисниками спеціально для крадіжки даних.
5️⃣ Перевіряйте назву мережі
Якщо назва викликає сумнів — уточніть у працівників закладу, як має називатися їхня мережа.
💡 Бонус: двоетапна аутентифікація
Навіть якщо хтось украде пароль, без коду з телефону він не зможе увійти.
🧠 Загрози здоров’ю: коли Інтернет керує тобою
Досі ми говорили про загрози, які йдуть ззовні: віруси, хакери, зловмисники. Але є загрози, які створює сама людина — і найчастіше навіть не помічає цього.
Уявіть таку ситуацію.
Вечір. Ви вирішили «на 5 хвилин» зайти в TikTok. Просто глянути одне відео.
Минає година. Ви все ще гортаєте стрічку.
Минає друга. Ви втомилися, але зупинитися не можете.
На екрані — щось нове. Завжди щось нове.Ви лягаєте спати о третій ночі. Наступного ранку не пам’ятаєте жодного відео, яке дивилися. Але знову відкриваєте застосунок.
Це не «сила волі». Це — робота алгоритмів. Соцмережі створені так, щоб утримувати вашу увагу якомога довше. І чим довше ви всередині — тим менше ви керуєте власним часом і увагою
Які бувають загрози
📖
Інформаційне (когнітивне) перевантаження — стан, коли мозок отримує більше інформації, ніж може обробити. Людина втрачає здатність зосередитися, швидко втомлюється, дратується через дрібниці.
«Втрата орієнтації в гіперпросторі» — психологічний феномен, коли користувач не може зрозуміти, де він «знаходиться» в Інтернеті: відкрив двадцять вкладок, забув, що шукав, повертається до тих самих сторінок. Це призводить до поверхневого сприйняття матеріалу.
Інтернет-залежність — стан, коли людина не може контролювати час, проведений в Інтернеті, і це заважає її реальному життю: навчанню, спілкуванню, сну.
Відчуження від соціального оточення — ефект, коли інтенсивне використання Інтернету призводить до звуження реальних соціальних зв’язків, до самотності, скорочення спілкування з родиною, а іноді — до депресивних станів.
Як це проявляється
- Ви постійно перевіряєте телефон, навіть коли розмовляєте з кимось.
- Ви не можете заснути, бо «ще одне відео» і «ще одна новина».
- Ви втомлюєтесь, але не можете зупинитися.
- Реальні зустрічі здаються менш цікавими, ніж онлайн.
- Ви забуваєте, що хотіли зробити, бо постійно відволікаєтесь.
🔴 Реальний випадок: скандал із Facebook (2021)
📅 ВИПАДОК — Facebook Files, жовтень 2021 року
Що сталося. У 2021 році колишня співробітниця Facebook Френсіс Хауген опублікувала внутрішні дослідження компанії. Вони показали, що Instagram негативно впливає на психічне здоров’я підлітків, особливо дівчат: посилює тривожність, депресію, невдоволення власним тілом.
Компанія знала про це зі своїх же досліджень, але нічого не змінювала — бо тривалий час перебування в застосунку приносив більше прибутку.
📌 Урок: соцмережі — це не «просто додаток». Вони впливають на психіку. Важливо контролювати час і пам’ятати, що алгоритми працюють не на вас, а на прибуток компанії.
🛡️ Як захиститися
Щоб Інтернет не керував вами, дотримуйтеся цих правил:
📋 ПАМ’ЯТКА: ЯК ЗБЕРЕГТИ ПСИХІКУ ЗДОРОВОЮ
1️⃣ Контролюйте час
Встановіть ліміт на соцмережі — 30–60 хвилин на день.
2️⃣ Ставте цілі
Заходьте в Інтернет із конкретною метою: «знайти матеріал для реферату», а не «погортати стрічку».
3️⃣ Робіть перерви
Кожні 30 хвилин — відпочинок, рух, свіже повітря.
4️⃣ Спілкуйтеся наживо
Реальні зустрічі з друзями важливіші за онлайн-переписки.
5️⃣ Вимикайте телефон перед сном
Хоча б за годину до сну — це покращує якість відпочинку.
💬 Говоріть про проблеми
Якщо не контролюєте час — поговоріть із батьками або шкільним психологом.
©️ Авторське право: коли ти береш чуже
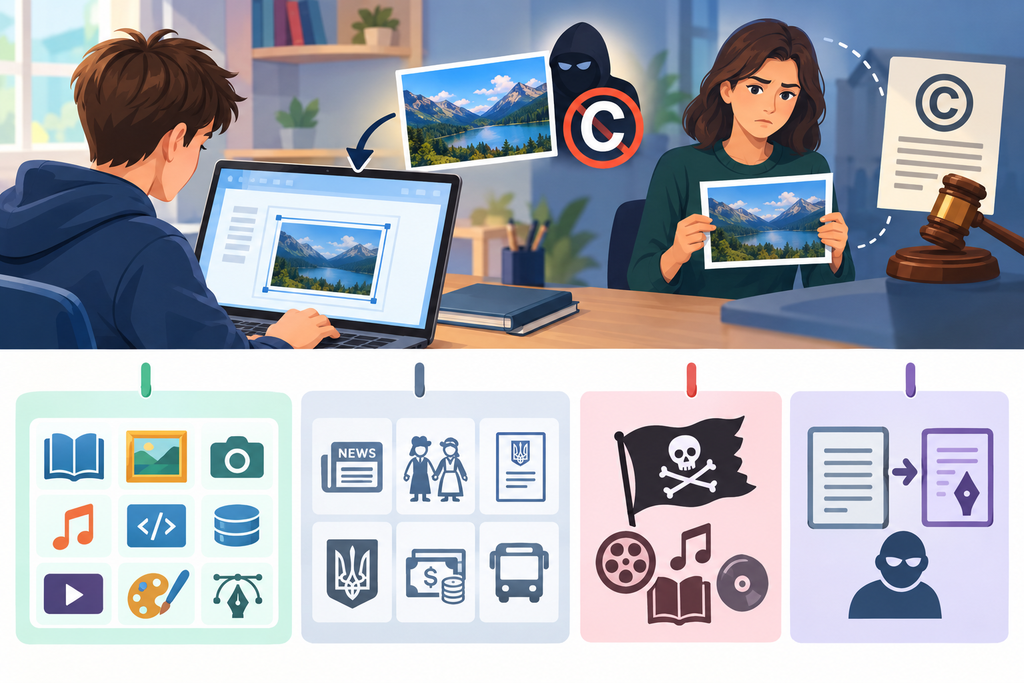
Останній тип загроз — юридичний. І тут ідеться не про те, що хтось зазіхає на твої дані, а навпаки — про те, як ти сам може порушити закон, навіть не здогадуючись.
Уявіть: ви знайшли в Інтернеті гарне фото, вставили його у свій шкільний проєкт і опублікували. Здається, нічого поганого. Але насправді ви взяли чужу роботу без дозволу автора. Це — порушення авторського права.
Що таке авторське право
📖
Авторське право — це право автора на створений ним твір. Воно дає автору можливість вирішувати, хто, як і за яких умов може використовувати його роботу.
В Україні авторське право регулюється Цивільним кодексом і Законом України «Про авторське право та суміжні права».
Що є об’єктом авторського права
- Літературні та художні твори — романи, поеми, статті, пісні, картини, фотографії;
- Комп’ютерні програми;
- Бази даних (компіляції даних);
- Інші твори — музика, відео, анімація, дизайн.
Що НЕ є об’єктом авторського права
- Повідомлення про новини дня — звичайна прес-інформація;
- Твори народної творчості — фольклор, казки, пісні;
- Офіційні документи — закони, укази, постанови, судові рішення;
- Державні символи — герб, прапор, гімн, нагороди;
- Грошові знаки;
- Розклади руху транспорту, телепрограм, телефонні довідники.
Як порушують авторське право в Інтернеті
| Тип порушення | Що це означає |
|---|---|
| 🏴☠️ Піратство | Незаконне копіювання й розповсюдження музики, фільмів, книг, програм без дозволу автора. |
| 📝 Плагіат | Привласнення чужого твору або його частини, видавання його за свій. |
Це найпоширеніші види порушень. І найнебезпечніше те, що багато хто робить це навіть не усвідомлюючи.
🔴 Реальний випадок: справа проти Napster (2001)
📅 ВИПАДОК — Napster, 2001 рік
Що сталося. Napster — сервіс, який дозволяв користувачам обмінюватися музичними файлами безкоштовно. Мільйони людей скачували пісні, не платячи ані копійки музичним компаніям. У 2001 році музична індустрія подала до суду — і Napster змусили закрити. Це стало поворотним моментом у боротьбі за авторські права в Інтернеті.
📌 Урок: навіть якщо технологія дозволяє щось копіювати, закон цього не дозволяє. Безкоштовно скористатися чужою роботою — не «хитрість», а порушення.
🛡️ Як захистити авторське право
Автори використовують різні заходи, щоб захистити свої твори — і до можливого порушення, і після нього.
📋 ЗАХОДИ ЗАХИСТУ АВТОРСЬКОГО ПРАВА
🔵 На етапі до порушення:
- Обмежена функціональність — автор поширює програму, яка не може друкувати або зберігати документи;
- «Годинникова бомба» — автор встановлює дату, після якої доступ до твору стане неможливим;
- Захист від копіювання — обмеження кількості разів, коли файл можна скопіювати;
- Криптографічні конверти — твір зашифровано, і доступ можливий лише з ключем;
- Запобіжні заходи — публікація на традиційному носії, засвідчення дати створення у нотаріуса, депонування у веб-архіві;
- Клірингові центри — автор передає центру право ліцензувати свій твір, а центр передає плату власнику.
🔴 На етапі після порушення:
- Агенти — програми, які шукають у мережі контрафактні копії творів;
- Стенографія — приховування «водяного знака» автора у файлі;
- «Маячок» — мітка, яка спрацьовує під час несанкціонованого використання;
- Використання кодових слів.
🛡️ Як не порушити авторське право самому
📋 ПАМ’ЯТКА: ЯК НЕ ПОРУШИТИ АВТОРСЬКЕ ПРАВО
1️⃣ Не копіюйте чужі твори
Без дозволу автора не можна використовувати його роботи.
2️⃣ Вказуйте автора
Якщо використовуєте роботу з дозволу — вкажіть ім’я автора.
3️⃣ Шукайте вільні матеріали
Є сайти, де автори дозволяють безкоштовне використання (ліцензії Creative Commons).
4️⃣ Не здавайте чужі роботи як свої
Це плагіат — одне з найсерйозніших порушень.
5️⃣ Перевіряйте текст на плагіат
Існують онлайн-сервіси, які показують відсоток унікальності тексту.
💡 Поважайте чужу працю
За кожним твором стоїть час і зусилля автора. Повага до цього — ознака культури.
✅ Підсумок
На цьому уроці ми розглянули чотири типи загроз, з якими стикається кожен користувач Інтернету. Кожна з них — це спроба «відкрити сейф» різними способами.
🦠 Шкідливе програмне забезпечення — непрохані гості, які прокрадаються в систему. Серед них — віруси, трояни, ransomware, spyware, ботнети.
Захист: антивірус, оновлення системи, резервні копії та уважність під час встановлення програм.
📡 Публічний Wi-Fi — відчинене вікно на вулицю. Зловмисник може підглядати трафік, красти паролі або створювати підроблені мережі.
Захист: VPN, двоетапна аутентифікація, різні паролі для різних сервісів.
🧠 Загрози здоров’ю — коли Інтернет починає керувати тобою. Це інформаційне перевантаження, втрата орієнтації в гіперпросторі, залежність і відчуження від реального світу.
Захист: контроль часу, конкретні цілі, перерви, спілкування наживо.
©️ Авторське право — коли ти сам береш чуже. Піратство й плагіат — це порушення закону, навіть якщо технологія дозволяє копіювати.
Захист: повага до чужої праці, використання вільних матеріалів, зазначення авторства.
📌 Головна думка
Безпека в Інтернеті — це не разова дія, а постійна звичка. Загрози реальні, але більшість із них можна уникнути, якщо дотримуватися простих правил:
- оновлювати систему — навіть коли «все працює»;
- не використовувати один пароль усюди — і вмикати двоетапну аутентифікацію;
- контролювати час в Інтернеті — і пам’ятати про реальне життя;
- поважати чужу працю — не брати без дозволу й не видавати за своє.
❓ Перевірте себе
Спробуйте відповісти на запитання самостійно, а потім натисніть, щоб перевірити себе.
1. Що таке шкідливе програмне забезпечення?
Будь-яка програма, створена для несанкціонованого доступу до комп’ютера, викрадення чи пошкодження даних або завдання шкоди системі. Приклади: віруси, трояни, ransomware, spyware, ботнети.
2. Чим вірус відрізняється від трояна?
Вірус прикріплюється до інших програм і розмножується сам, заражаючи все навколо. Троян виглядає як корисна програма, але всередині ховає шкідливий код. Вірус поширюється самостійно, а троян чекає, поки користувач запустить його сам.
3. Чому не можна використовувати один пароль для різних сайтів?
Якщо один сайт зламають і база паролів потрапить до зловмисників, вони зможуть увійти й до всіх інших ваших акаунтів. Саме так сталося з Colonial Pipeline у 2021 році — старий пароль від VPN, який використовували й на інших сайтах, дозволив хакерам зламати найбільший нафтопровід США.
4. Що таке «втрата орієнтації в гіперпросторі»?
Це психологічний феномен, коли користувач не може зрозуміти, де він «знаходиться» в Інтернеті: відкрив багато вкладок, забув, що шукав, повертається до тих самих сторінок. Це призводить до поверхневого сприйняття матеріалу й швидкої втоми.
5. Чим піратство відрізняється від плагіату?
Піратство — це незаконне копіювання й розповсюдження чужого твору (музики, фільмів, програм) без дозволу автора. Плагіат — це привласнення чужого твору або його частини, видавання його за свій. Піратство порушує право на розповсюдження, а плагіат — право на авторство.
🎨 Практична робота: «Пам’ятка безпеки»
Оберіть одну з тем уроку, опрацюйте її та створіть інформаційний буклет (пам’ятку).
Теми на вибір:
- 🦠 Шкідливе програмне забезпечення — як розпізнати й захиститися.
- 📡 Публічний Wi-Fi — правила безпечного користування.
- 🧠 Загрози здоров’ю — як не дати Інтернету керувати тобою.
- ©️ Авторське право — як не порушити чуже й захистити своє.
Для створення буклету можете скористатися будь-яким онлайн-сервісом, штучним інтелектом або будь-яким іншим зручним для вас способом.